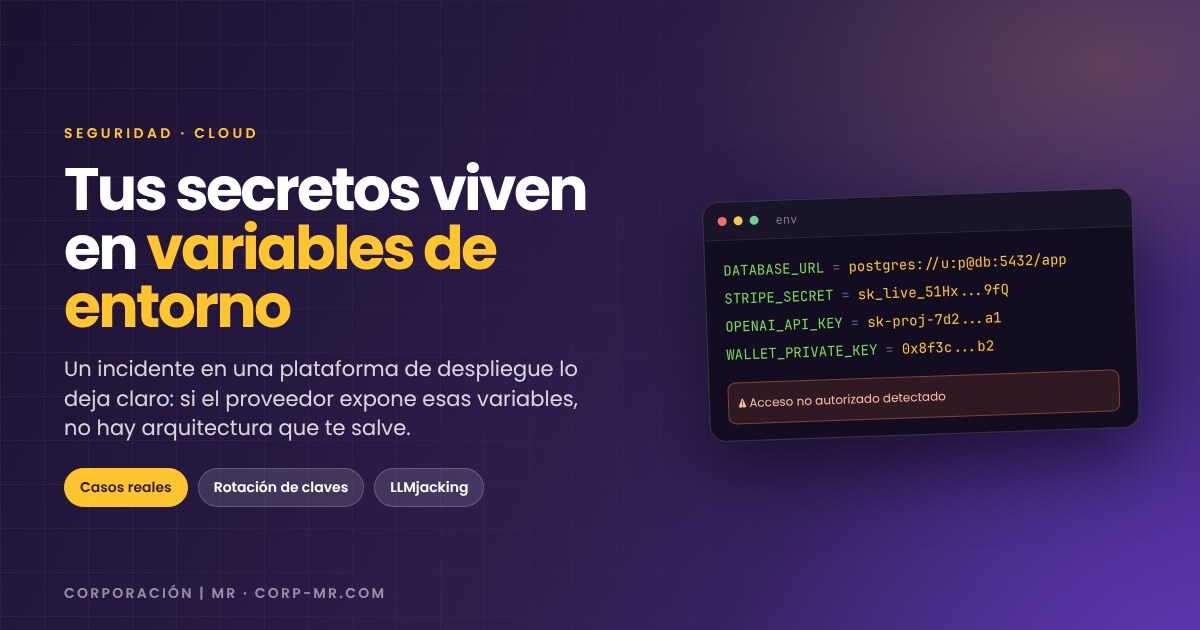
Un incidente en la plataforma de despliegue Railway volvió a poner sobre la mesa un tema que muchas empresas dan por resuelto: dónde viven sus secretos. La compañía informó el miércoles 21 de octubre de 2026 de “actividad anómala” en los sistemas que almacenan las variables de entorno de sus clientes, y reconoció que un tercero no autorizado pudo acceder a variables cifradas y, en algunos casos, obtener su contenido descifrado.
Lo esencial: el impacto se limita, según la empresa, a un subconjunto de usuarios. Pero cuando las variables de entorno contienen claves de bases de datos, tokens de API o llaves privadas, un acceso así deja de ser un problema de infraestructura y pasa a ser un incidente de negocio.
Qué se sabe hasta ahora
- La actividad anómala se detectó en los sistemas que guardan variables de entorno de clientes.
- Un tercero pudo haber accedido a variables cifradas y, en algunos casos, obtener el contenido descifrado.
- La empresa no publicó el número exacto de afectados: habla de un subconjunto de usuarios.
- La plataforma comunicó el incidente y dijo haber notificado a proveedores externos para revocar claves y evitar su abuso.
El detalle que más pesa: llaves privadas y dos horas de diferencia
Según la investigación que circuló el mismo día, el acceso no se quedó en credenciales de nube: también habría alcanzado llaves privadas de wallets de criptomonedas que estaban almacenadas en la plataforma, con retiros posteriores. El primer movimiento conocido de fondos se habría producido alrededor de las 19:36, al menos dos horas antes de que el incidente se comunicara públicamente.
Ese dato es el más incómodo y el más útil: en un incidente así, el tiempo entre el acceso y el aviso determina cuánto daño se puede hacer. Si tus credenciales viven en un proveedor, la velocidad de rotación es parte de tu seguridad, no un trámite posterior.
Por qué esto no es “un problema de otro proveedor”
Casi cualquier aplicación moderna arranca con variables de entorno: cadenas de conexión a la base de datos, claves de Stripe, tokens de OpenAI, credenciales SMTP. El patrón es cómodo, pero tiene una consecuencia que se pasa por alto:
- El secreto está descifrado donde corre el proceso. Si el atacante llega al proceso, al panel o al sistema que guarda esa configuración, el cifrado en reposo ya no ayuda.
- Una sola variable filtrada puede abrir varias puertas. Un token de API puede permitir gastar dinero real; una cadena de base de datos, leer o borrar información.
- El valor se subestima cuando es “solo una clave de desarrollo”. Muchos equipos mezclan claves de prueba y producción en el mismo panel.
El contexto: claves de IA como moneda
El incidente no ocurre en el vacío. Durante el último año los ataques a plataformas buscan un objetivo cada vez más específico: llegar a proveedores de inferencia de IA y usar su cómputo gratis. La práctica tiene nombre: LLMjacking. Quien roba una clave de un modelo puede ejecutar inferencia con la factura del dueño legítimo, y el gasto aparece recién cuando llega el estado de cuenta.
En esa misma línea se han documentado campañas que comprometen credenciales de nube con privilegios excesivos, vinculan proyectos externos para esconder el uso y hasta anuncios patrocinados que suplantan el inicio de sesión de un proveedor cloud. También hay agentes ofensivos que buscan endpoints de LLM expuestos y los usan para escanear, explotar y minar criptomonedas sin intervención humana.
Es importante ser honestos: hasta ahora no hay evidencia de que esos casos estén conectados entre sí ni con el incidente de Railway. Lo que comparten es la lógica económica: las claves de API valen porque permiten usar recursos ajenos.
La respuesta del proveedor
Railway rotó las credenciales de sus buckets, invalidó los tokens de su API y restauró las compilaciones para los planes Pro y Enterprise. También advirtió que las compilaciones para Hobby, Free y Trial seguían en proceso, con despliegues en cola y fallos más frecuentes de lo normal. Es una respuesta razonable para el día del incidente, pero llega después: la lección para los clientes es que la rotación de secretos debería estar planificada antes, no improvisarse cuando el proveedor avisa.
Qué hacer en tu empresa esta semana
- Inventario de secretos. Haz una lista de todas las claves y contraseñas que usan tus sistemas, y anota dónde viven: variables de entorno, CI/CD, paneles de proveedores, archivos locales, repositorios.
- Rotar lo que estuvo expuesto. Si tu proyecto pasó por la plataforma afectada, cambia hoy las claves de bases de datos, tokens de API y credenciales de servicios. No esperes a confirmar si tu caso está en la lista.
- Llaves privadas de wallets, fuera de plataformas. Guárdalas en hardware o en un gestor con control estricto. Si ya estaban en un panel de terceros, asume que pueden estar comprometidas y mueve los fondos.
- Deja de confiar solo en el cifrado en reposo. Pregúntate quién puede descifrar y cómo se protege ese proceso. Si cualquiera con acceso al panel puede ver el secreto, el cifrado no está cumpliendo su función.
- Separa entornos y aplica menor privilegio. Producción no debería compartir panel ni credenciales con desarrollo. Cada token, con el mínimo alcance que necesite.
- Monitorea el uso, no solo el acceso. Picos de llamadas a modelos, consumo inusual de base de datos o saltos en la facturación del cloud son señales tempranas.
- Ten un plan de rotación probado. Documenta cómo rotar cada credencial y practícalo. Lo que nunca se ha ensayado, no funciona en una crisis.
- Evalúa a tus proveedores con preguntas concretas: ¿cómo almacenan y rotan los secretos?, ¿quién puede verlos?, ¿qué logs entregan?, ¿cómo notifican un incidente?
Checklist rápido
- ☐ Tengo un inventario de secretos y sé dónde vive cada uno.
- ☐ Roté las credenciales que pudieron estar expuestas.
- ☐ Las llaves privadas de wallets no están en plataformas de terceros.
- ☐ Producción y desarrollo no comparten credenciales.
- ☐ Tengo alertas de consumo anómalo en AI, base de datos y cloud.
- ☐ Existe un procedimiento de rotación documentado y probado.
La lección que importa
No se trata de desconfiar de la nube ni de volver a servidores propios. Se trata de diseñar para que un secreto filtrado duela poco: que rote rápido, que tenga el mínimo privilegio y que el impacto esté acotado. La diferencia entre un incidente incómodo y uno grave no suele estar en el ataque, sino en cuánto tiempo llevabas sin revisar quién podía leer tus claves.
Conversación 3
Anónimo por defecto. Sin enlaces ni HTML: solo texto plano.